VPN(遠程訪問服務) 網絡安全與遠程連接的基石
在當今數字化辦公與分布式團隊日益普及的環境下,遠程訪問內部網絡資源已成為企業和個人的剛性需求。VPN(虛擬專用網絡)作為實現安全遠程訪問的核心技術,發揮著不可替代的作用。本文將圍繞VPN遠程訪問服務,從技術原理、應用場景、關鍵實現以及網絡技術服務實踐等角度展開論述。
一、什么是VPN遠程訪問服務?
VPN(Virtual Private Network,虛擬專用網絡)通過公共網絡(如互聯網)建立一條加密的、專用的邏輯隧道,將遠程用戶或分支機構安全地接入到企業內網。其中,遠程訪問VPN(Remote Access VPN)是專門為移動辦公人員、居家辦公者或差旅員工提供的接入方式。用戶只需在終端設備上安裝VPN客戶端或使用瀏覽器即可連接到企業VPN網關,進而訪問內部服務器、數據庫、文件共享等資源。
二、VPN遠程訪問的核心技術
VPN遠程訪問主要依賴以下關鍵技術實現安全通信:
1. 隧道協議:常見的有IPsec、SSL/TLS、L2TP、PPTP(已過時)。其中,SSL VPN和IPsec VPN是目前主流方案。- SSL VPN:基于HTTPS,無需安裝專用客戶端,通過瀏覽器即可訪問,適合合作伙伴或臨時用戶。- IPsec VPN:通常需要在終端安裝客戶端,提供更強的網絡層安全,適合員工長期遠程接入。
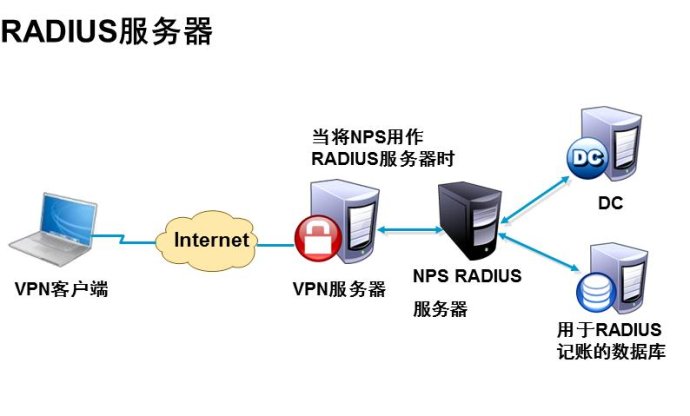
2. 加密與認證:采用AES、3DES等加密算法保證數據機密性,通過數字證書、雙因素認證、RADIUS/LDAP集成等實現用戶身份驗證。
3. 網絡地址轉換(NAT)穿透:解決遠程用戶位于NAT設備后產生的連接問題。
4G/5G、公共Wi-Fi等任意網絡環境下,VPN隧道都能保持穩定。
三、典型應用場景
- 企業遠程辦公:員工在家或出差時安全訪問OA、ERP、CRM等內部系統。
- IT運維管理:網絡管理員通過VPN遠程登錄服務器、網絡設備進行維護。
- 分支機構互聯:雖然更適合Site-to-Site VPN,但遠程訪問VPN可作為補充。
- 校企合作與科研:外部研究人員通過VPN訪問校內數據庫或實驗環境。
四、網絡技術服務中的VPN實現實踐——以火龍果軟件工程為例
火龍果軟件工程作為專業的網絡技術服務提供商,在VPN遠程訪問方案的規劃、部署與運維方面積累了豐富經驗。其服務通常包含以下環節:
- 需求分析與方案設計:評估用戶規模、并發數、訪問資源類型,選擇SSL VPN或IPsec VPN,設計冗余與負載均衡架構。
- 設備選型與部署:選用華為、H3C、Cisco、深信服等主流VPN網關,或基于開源方案(如OpenVPN、WireGuard)搭建。
- 安全策略配置:配置防火墻規則、用戶權限分級、訪問控制列表(ACL)、會話超時、日志審計等。
- 高可用與性能優化:部署雙機熱備、鏈路聚合,調整加密套件與MTU,確保遠程訪問穩定流暢。
- 運維支持與培訓:提供7x24監控、故障排查、客戶端升級以及最終用戶使用培訓。
通過上述技術服務,火龍果軟件工程幫助客戶構建安全、高效、易管理的遠程訪問體系,兼顧用戶體驗與網絡安全合規要求。
五、VPN遠程訪問面臨的挑戰與趨勢
隨著零信任安全模型的興起,傳統VPN“一次認證,全網訪問”的粗放模式受到挑戰。越來越多的企業開始采用ZTNA(零信任網絡訪問)作為VPN的補充或替代。VPN在成本、成熟度、兼容性方面仍有優勢。VPN將與零信任、SASE(安全訪問服務邊緣)深度融合,實現更細粒度的動態訪問控制。
WireGuard等新一代VPN協議以其簡潔、高性能的特點受到廣泛關注,有望在遠程訪問場景中進一步普及。
六、
VPN遠程訪問服務是網絡技術服務中的重要組成部分,它打破了地理限制,保障了數據傳輸的安全。選擇合適的VPN方案并依托專業的網絡技術服務團隊(如火龍果軟件工程)進行部署與維護,能夠顯著提升遠程辦公效率并降低安全風險。隨著技術演進,VPN仍將在混合辦公時代扮演關鍵角色,同時也需積極擁抱零信任等新理念,構建更穩健的遠程訪問體系。
如若轉載,請注明出處:http://m.icetractpicao.cn/product/52.html
更新時間:2026-11-09 16:21:50